

Fraude com fornecedores: como criminosos desviam pagamentos legítimos
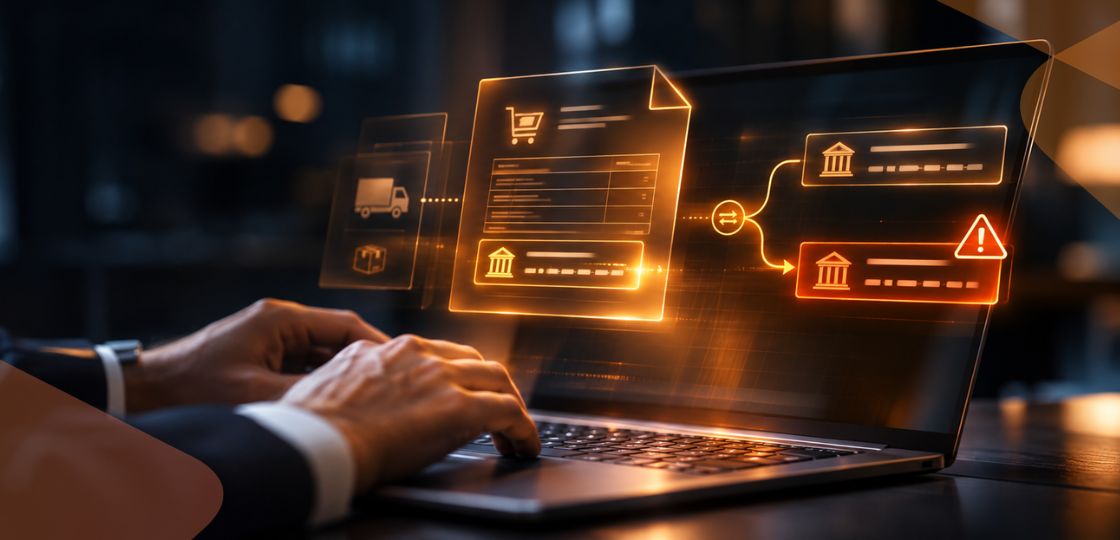
Fraude com fornecedores é um golpe em que criminosos interferem em uma relação comercial legítima para desviar pagamentos ou alterar dados bancários.
O risco está justamente no contexto: o fornecedor existe, a cobrança é esperada e o valor pode estar correto. O que muda é o destino do dinheiro.
Esse tipo de fraude está diretamente relacionado ao Business Email Compromise, ou BEC, e pode envolver contas comprometidas, domínios semelhantes e mensagens inseridas em conversas reais.
Neste artigo, vamos mostrar como funciona a fraude com fornecedores, quais técnicas são usadas para desviar pagamentos legítimos, quais sinais merecem atenção e como reduzir esse risco dentro da empresa.
Principais tópicos deste artigo
O que é fraude com fornecedores
Fraude com fornecedores é um tipo de golpe em que criminosos tentam se passar por um fornecedor legítimo, ou interferir em uma comunicação real, para desviar pagamentos, obter informações ou alterar dados cadastrais.
Uma das formas mais comuns ocorre quando a empresa recebe uma suposta solicitação de mudança de conta bancária.
Em muitos casos, existe um fornecedor real, uma relação comercial legítima, uma fatura esperada e um pagamento que realmente precisa ser feito. O golpe acontece quando criminosos conseguem interferir nesse processo e mudar o destino do dinheiro.
Para isso, podem usar contas de e-mail comprometidas, domínios parecidos com os verdadeiros, mensagens inseridas em conversas existentes e solicitações de alteração de dados bancários que parecem fazer parte da rotina.
Como resultado, para a empresa que realiza o pagamento, quase tudo parece normal. O valor corresponde ao esperado, o fornecedor existe e a cobrança faz sentido. O problema é que a conta bancária informada pertence ao criminoso.
Diferentemente de uma cobrança completamente falsa, que pode ser percebida com mais facilidade, o desvio de pagamento se aproveita de uma operação que realmente deveria acontecer. Casos de payment redirection scam mostram justamente como criminosos podem interferir em pagamentos esperados e substituir os dados bancários legítimos pelos seus próprios.
Por isso, fraudes com fornecedores exigem atenção não apenas da área de segurança, mas também de financeiro, compras, contas a pagar e todas as equipes envolvidas na aprovação de pagamentos.
Como funciona o desvio de pagamentos legítimos
Embora cada fraude tenha características diferentes, o processo costuma seguir algumas etapas.
O criminoso identifica a relação entre empresa e fornecedor
Primeiramente, o criminoso pode buscar informações sobre as empresas envolvidas.
Esses dados podem vir de fontes públicas, redes sociais, sites institucionais, documentos expostos ou contas comprometidas.
Nomes de fornecedores, cargos, responsáveis pelo financeiro, processos internos e períodos de pagamento ajudam a tornar a abordagem mais convincente.
Além disso, quanto mais contexto o criminoso conhece, menor a chance de a mensagem parecer aleatória.
Uma comunicação legítima é imitada ou interceptada
Em seguida, o criminoso pode criar uma mensagem que simula uma cobrança real.
Em cenários mais sofisticados, porém, ele pode ter acesso a uma conta de e-mail comprometida e acompanhar conversas entre empresa e fornecedor.
Dessa forma, consegue descobrir quando uma fatura será enviada, qual valor está sendo negociado ou quem costuma aprovar pagamentos.
A partir dessas informações, o atacante pode responder dentro da própria conversa ou reproduzir o mesmo contexto em uma nova mensagem.
Os dados bancários são alterados
A fraude costuma aparecer como uma mudança aparentemente administrativa.
O fornecedor pode, por exemplo, comunicar que mudou de banco, atualizou sua conta ou que determinado boleto deve ser substituído.
A solicitação parece simples e plausível. Consequentemente, se a empresa não tiver um processo específico de validação, a alteração pode ser feita diretamente no cadastro do fornecedor ou utilizada para o próximo pagamento.
A empresa realiza o pagamento normalmente
Por fim, a equipe financeira paga uma obrigação real, dentro do prazo e com o valor esperado, mas envia o dinheiro para uma conta controlada pelo criminoso.
O problema, muitas vezes, só é percebido quando o fornecedor verdadeiro informa que o pagamento não foi recebido.
Nesse estágio, o valor já pode ter sido movimentado para outras contas, o que torna a recuperação mais difícil.
BEC continua causando perdas bilionárias
Esse tipo de fraude está diretamente relacionado ao Business Email Compromise, ou BEC, e os números do FBI ajudam a dimensionar o problema.
Em 2025, o Internet Crime Complaint Center, IC3, recebeu mais de 24 mil denúncias de BEC, que somaram mais de US$ 3 bilhões em perdas reportadas.
Isso representa um crescimento de aproximadamente 15,5% no número de denúncias feitas no ano anterior. Já o valor das perdas aumentou cerca de 10%.
Os dados não se referem exclusivamente a fraudes com fornecedores, já que BEC inclui diferentes modalidades. Ainda assim, o próprio FBI relaciona esse tipo de crime a organizações que trabalham com fornecedores ou realizam transferências bancárias com frequência.
Portanto, empresas com cadeias extensas de fornecedores, grande volume de pagamentos ou processos financeiros baseados em e-mail precisam tratar esse risco de forma específica.
Como criminosos tornam esse golpe convincente
A eficiência desse tipo de fraude depende principalmente do contexto.
Quanto mais a mensagem parece fazer parte da rotina normal entre empresa e fornecedor, menor tende a ser a desconfiança.
Conta de e-mail comprometida
Quando o criminoso consegue acesso à conta real de um fornecedor ou colaborador, o golpe se torna mais difícil de identificar.
Nesse caso, o endereço está correto, a assinatura pode ser a mesma e o histórico de conversas continua disponível.
Além disso, o atacante pode observar como as pessoas se comunicam e escolher o melhor momento para interferir.
Esse cenário está relacionado a ataques de account takeover e Business Email Compromise. Uma conta legítima comprometida também pode ser utilizada em ataques de phishing interno contra colegas, parceiros e fornecedores.
Domínio parecido com o verdadeiro
Outra técnica é registrar um domínio muito semelhante ao usado pelo fornecedor.
Uma letra pode ser substituída, removida ou acrescentada. Em uma leitura rápida, portanto, a diferença pode passar despercebida.
O nome exibido também pode ser exatamente igual ao da pessoa ou empresa verdadeira.
Esse tipo de falsificação está relacionado ao email spoofing, técnica usada para fazer uma mensagem parecer proveniente de uma origem legítima.
Por isso, reconhecer apenas o nome do remetente não é suficiente para confirmar a legitimidade da mensagem.
Thread hijacking
No thread hijacking, o criminoso tenta inserir uma mensagem maliciosa dentro de uma conversa existente.
Quando há acesso a uma conta comprometida, ele pode responder diretamente a um thread legítimo. Em outros casos, pode reproduzir o assunto e parte do contexto da comunicação.
Dessa forma, para o destinatário, a nova solicitação parece uma continuação natural da negociação.
Consequentemente, a percepção de risco diminui, já que a mensagem não chega de forma isolada.
Casos reais de fraude em faturas mostram como criminosos podem acompanhar conversas até o momento em que um pagamento é esperado e, então, inserir novos dados bancários no fluxo.
Engenharia social
Mesmo sem acesso direto a uma conta, informações sobre a empresa podem ser usadas para aumentar a credibilidade.
Nomes de funcionários, departamentos, projetos, datas e relações comerciais podem aparecer em uma mensagem falsa.
Além disso, é comum criar urgência.
Pedidos para realizar o pagamento ainda naquele dia, evitar atrasos ou corrigir rapidamente um dado bancário reduzem o tempo disponível para análise e validação.
Esses mecanismos fazem parte das técnicas de engenharia social, que exploram confiança, contexto, autoridade e pressão para influenciar decisões.
Por que a fraude com fornecedores é difícil de identificar
O principal desafio é que muitos elementos da operação são verdadeiros.
Existe uma relação comercial, uma fatura, um valor a ser pago e um fornecedor conhecido.
Em alguns casos, inclusive, até o endereço de e-mail é legítimo porque a conta foi comprometida.
Além disso, a mensagem não precisa conter malware, anexo malicioso ou link suspeito. A fraude pode estar inteiramente no texto da solicitação.
Por esse motivo, soluções baseadas apenas em reputação, assinaturas ou detecção de arquivos maliciosos podem ter dificuldade para identificar esse tipo de ataque.
Nesse cenário, a análise precisa considerar também comportamento, contexto e relacionamento entre remetentes e destinatários.
Quais áreas estão mais expostas
Fraudes com fornecedores afetam principalmente equipes que participam do processo de contratação e pagamento.
Financeiro e contas a pagar estão entre os principais alvos, pois têm capacidade direta de executar transferências. Da mesma forma, compras e suprimentos podem receber solicitações de alteração cadastral e manter contato frequente com fornecedores.
Tesouraria, administrativo e gestores responsáveis por aprovações financeiras também fazem parte do fluxo.
Portanto, o risco não depende apenas de quem recebe uma mensagem de phishing.
Também depende de quem possui autoridade para alterar dados, aprovar pagamentos ou modificar processos.
Por esse motivo, essas funções precisam receber atenção específica dentro das estratégias de segurança e conscientização.
Sinais de alerta em solicitações de fornecedores
Uma mensagem não precisa conter erros evidentes para ser suspeita.
Algumas situações, porém, merecem validação adicional, principalmente quando envolvem mudanças financeiras:
- solicitação inesperada de alteração de conta bancária;
- pedido para desconsiderar dados enviados anteriormente;
- mudança repentina no método de pagamento;
- pressão para concluir a operação rapidamente;
- endereço de e-mail diferente, ainda que muito parecido com o habitual;
- solicitação enviada por um contato que normalmente não trata desse assunto;
- mudança no canal de comunicação;
- pedido para evitar contato com outras pessoas;
- linguagem ou comportamento diferente do padrão habitual;
- instruções que fogem do processo interno da empresa.
Nenhum desses elementos confirma sozinho uma fraude. No entanto, eles indicam que a operação precisa ser verificada antes de qualquer alteração ou pagamento.
Alterações bancárias devem ser confirmadas por outro canal
Um dos controles mais importantes contra desvio de pagamentos é não validar uma mudança financeira exclusivamente pelo mesmo canal em que ela foi solicitada.
Se uma alteração de conta bancária chegou por e-mail, por exemplo, a confirmação deve acontecer por outro meio.
A empresa pode entrar em contato com o fornecedor utilizando um telefone já cadastrado ou outro contato conhecido anteriormente.
Além disso, é importante não utilizar apenas o telefone informado na própria mensagem de alteração, pois esse número também pode pertencer ao criminoso.
O objetivo é criar uma validação independente.
Entre as recomendações do FBI contra BEC está justamente a verificação de solicitações aparentemente legítimas antes da transferência de recursos.
Assim, mesmo quando uma mensagem consegue passar pelos controles técnicos, o processo interno cria uma segunda barreira.
Processos internos são uma camada importante de proteção
Tecnologia pode detectar muitos sinais de fraude. Entretanto, processos bem definidos continuam sendo importantes quando a mensagem consegue passar pelos controles técnicos.
Alterações de dados bancários podem, por exemplo, exigir aprovação de mais de uma pessoa.
Além disso, é possível separar funções: quem recebe a solicitação não precisa ser a mesma pessoa que valida e efetiva a mudança.
Outras medidas incluem registrar formalmente alterações cadastrais, manter contatos confiáveis dos fornecedores e criar procedimentos específicos para exceções.
Dessa maneira, uma única mensagem deixa de ter poder suficiente para modificar um processo financeiro relevante.
Quanto maior o valor ou o impacto da operação, portanto, maior deve ser o nível de validação.
Como a segurança de e-mail ajuda a detectar fraudes com fornecedores
Fraudes desse tipo nem sempre apresentam indicadores técnicos tradicionais.
Por isso, plataformas modernas de segurança de e-mail precisam analisar mais do que spam, malware e reputação.
Detecção de impersonação
Soluções avançadas podem identificar tentativas de se passar por fornecedores, executivos ou outras pessoas conhecidas.
Isso inclui análise de domínios semelhantes, nomes de exibição, identidade do remetente e outros sinais de impersonação.
Análise comportamental
O comportamento de comunicação também pode indicar risco.
Se um fornecedor conhecido começa repentinamente a enviar mensagens diferentes do padrão habitual, ou uma conta passa a fazer solicitações incomuns, essa mudança pode ser considerada na análise.
Da mesma forma, uma alteração repentina no padrão de envio de uma conta interna pode indicar comprometimento.
Análise de contexto
Em ataques de BEC, muitas vezes não existe um arquivo malicioso para ser bloqueado.
A ameaça está na intenção da mensagem.
Consequentemente, análise de linguagem, contexto, relacionamento entre remetente e destinatário e tipo de solicitação ajudam a identificar situações que fogem do padrão.
Proteção contra contas comprometidas
Uma conta legítima também pode ser utilizada para aplicar fraude.
Nesse cenário, reputação do domínio e autenticação do remetente podem estar corretas.
Portanto, a detecção precisa considerar comportamento da conta, contexto da comunicação e outros sinais de comprometimento.
Conscientização das equipes financeiras reduz a exposição
Quem trabalha com pagamentos precisa conhecer especificamente esse tipo de fraude.
Um treinamento genérico sobre phishing pode não ser suficiente para preparar uma equipe diante de uma solicitação plausível de alteração bancária enviada por um fornecedor conhecido.
Por isso, programas de conscientização podem trabalhar situações próximas da realidade de cada área.
Financeiro e compras, por exemplo, podem receber treinamentos sobre BEC, impersonação, mudanças de conta bancária, validação de fornecedores e processos de aprovação.
Além disso, simulações ajudam a observar como usuários reagem diante dessas situações e quais grupos precisam de maior atenção.
O objetivo não é criar desconfiança em toda comunicação com fornecedores. Em vez disso, é desenvolver o hábito de validar operações sensíveis antes de executá-las.
Conteúdos contínuos sobre conscientização em cibersegurança também ajudam a manter equipes atualizadas sobre novas formas de fraude e engenharia social.
O que fazer diante de uma possível fraude com fornecedor
Ao identificar uma solicitação suspeita, a primeira medida é interromper qualquer pagamento ou alteração cadastral relacionada à mensagem.
Em seguida, o fornecedor deve ser contatado por um canal independente para confirmar a solicitação.
A equipe de segurança ou TI também precisa ser acionada para analisar a mensagem e verificar se houve comprometimento de alguma conta.
Caso um pagamento já tenha sido realizado, a instituição financeira deve ser informada o mais rápido possível para avaliar as medidas disponíveis.
Além disso, é importante preservar e-mails, cabeçalhos, registros de comunicação e outras evidências.
A investigação também deve verificar se a fraude atingiu apenas uma transação ou se existem outras mensagens semelhantes, usuários envolvidos ou contas comprometidas.
Reduza o risco de desvio de pagamentos
A Oblock distribui soluções da HSC Labs voltadas à segurança de e-mail e à gestão de risco humano: o MindAware e o MailInspector.
O MailInspector utiliza inteligência artificial, análise comportamental e análise de contexto para ajudar a identificar phishing, BEC, impersonação e contas comprometidas. A solução também conta com recursos específicos de proteção contra fraudes e solicitações falsas de pagamento.
Já o MindAware permite trabalhar conscientização, simulações e indicadores de risco com diferentes grupos de usuários.
Saiba mais sobre como as soluções da HSC Labs distribuídas pela Oblock podem ajudar sua empresa a reduzir riscos relacionados a fraudes por e-mail.
Receba Notícias
Artigos Mais Recentes